Segmentation multi LAN et services réseau
Le routeur SD-WAN fait office de passerelle entre les hôtes du réseau local (LAN) et les ressources distantes, qu'elles soient accessibles via Internet ou par l'intermédiaire d'un VPN.
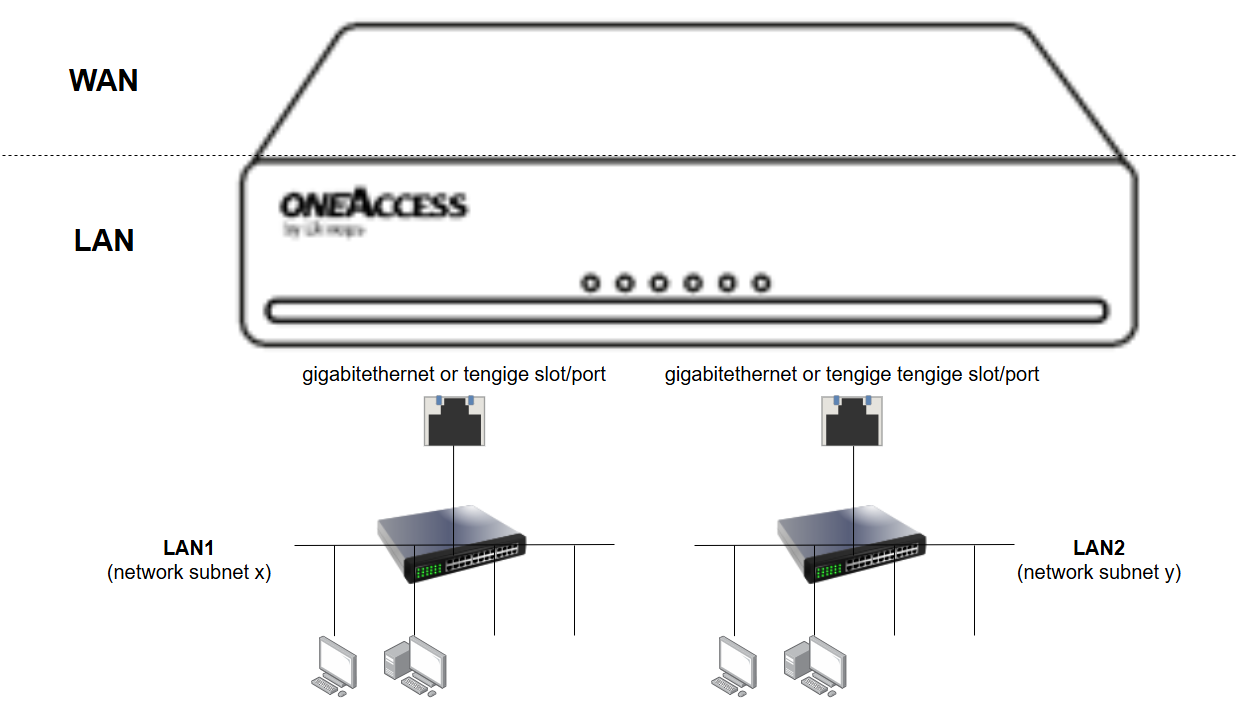
Un site peut être configuré avec plusieurs segments de réseau local (LAN) afin d'isoler différentes catégories d'utilisateurs ou d'équipements. Parmi les cas d'usage les plus courants figurent :
Réseaux d'entreprise et réseaux invités
Réseaux utilisateurs et serveurs
Services vocaux
Équipements IoT
Caméras de surveillance
Chaque segment LAN est associé à un sous-réseau distinct, ce qui facilite la gestion du trafic et le contrôle des accès pour chaque segment.
L'exemple suivant montre un site dont le réseau local est divisé en plusieurs segments distincts.
 |
En tant que passerelle LAN, le routeur SD-WAN peut également fournir plusieurs services réseau destinés à simplifier le déploiement et la gestion du site, notamment :
Serveur DHCP
Relais DHCP
Proxy DNS
Services DHCP
Le protocole DHCP (Dynamic Host Configuration Protocol) fournit automatiquement aux équipements du réseau local les paramètres de configuration réseau essentiels, notamment :
Adresse IP
Gateway par défaut
Adresses des serveurs DNS
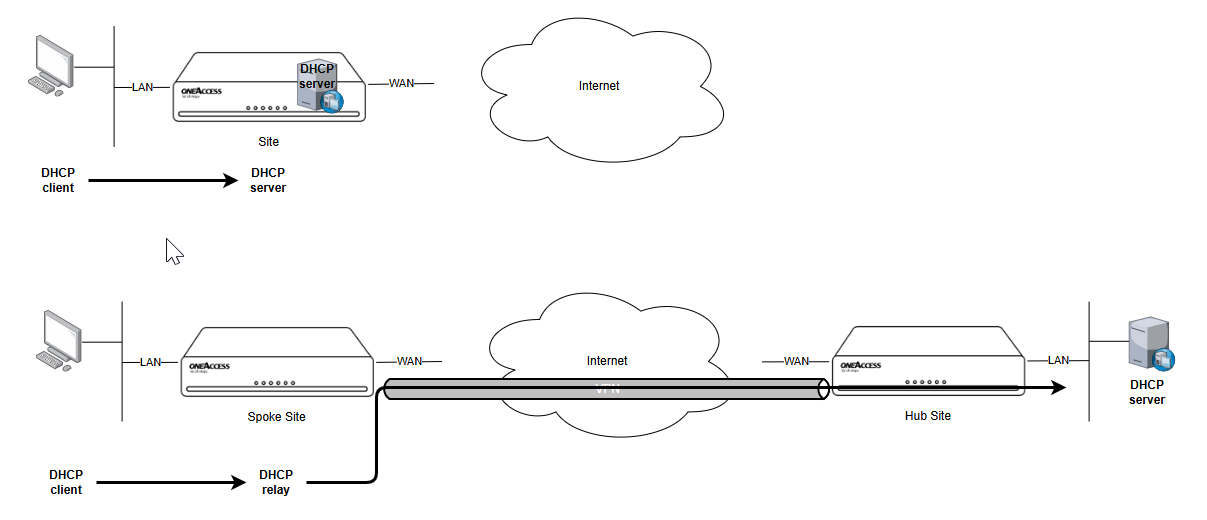
Le routeur SD-WAN peut agir en tant que serveur DHCP pour le réseau local. Les équipements connectés obtiennent ainsi automatiquement les paramètres réseau requis pour fonctionner sur le réseau.
Il est également possible de centraliser les services DHCP sur un serveur dédié.
Dans ce scénario, le routeur peut assurer la fonction de relais DHCP en transmettant les requêtes DHCP des équipements locaux vers le serveur DHCP distant, puis en relayant les réponses vers les clients concernés.
Le relais DHCP est particulièrement utile lorsque les serveurs DHCP sont centralisés au siège social ou dans un centre de données et que les sites distants y accèdent via un overlay VPN.
L'exemple suivant illustre le fonctionnement du serveur DHCP et du relais DHCP.
 |
Proxy DNS
Le système DNS (Domain Name System) permet de convertir les noms d'hôtes en adresses IP.
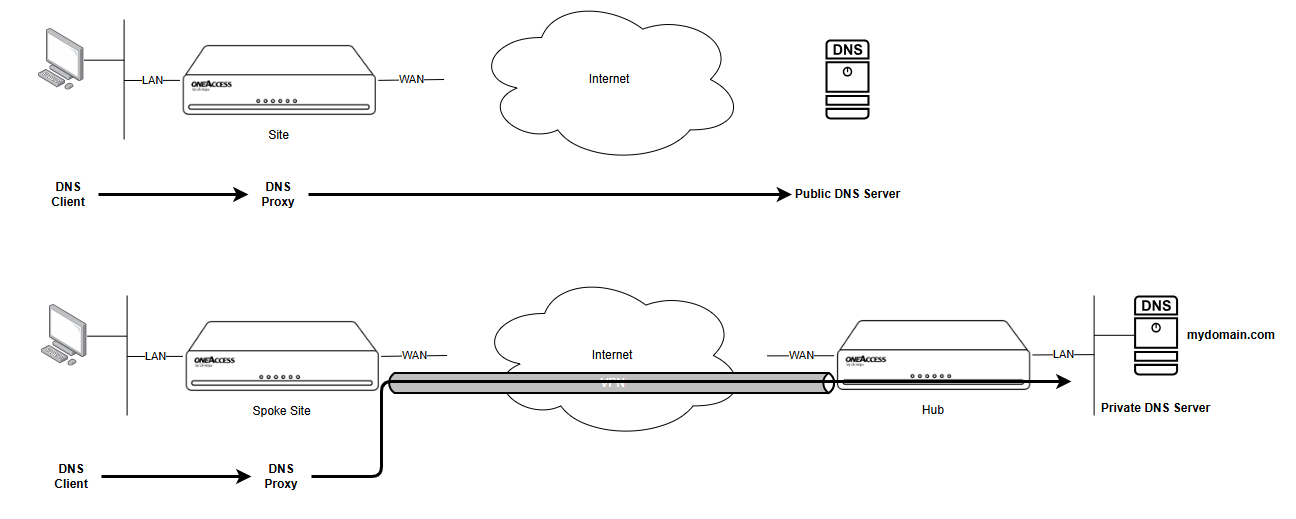
La fonctionnalité Proxy DNS permet au routeur SD-WAN de recevoir des requêtes DNS provenant des équipements du réseau local (LAN) et de les transférer vers un ou plusieurs serveurs DNS.
Cette fonctionnalité est utile lorsque des domaines privés doivent être résolus à l'aide de serveurs DNS internes. Le routeur peut alors rediriger les requêtes DNS correspondantes vers un serveur accessible via un overlay VPN, tout en conservant les serveurs DNS publics pour la résolution des noms de domaine Internet.
L'utilisation du proxy DNS ne nécessite pas obligatoirement un overlay VPN. Dans cette configuration, les équipements du réseau local envoient leurs requêtes DNS au routeur SD-WAN, qui se charge de les transmettre aux serveurs DNS publics. Le routeur peut également conserver en cache les réponses DNS fréquemment utilisées, ce qui réduit les temps de résolution et simplifie la configuration des équipements.
L'exemple suivant illustre le fonctionnement du proxy DNS.
 |
Usages courants de la segmentation LAN
Les déploiements multi-LAN sont fréquemment utilisés pour mettre en œuvre une segmentation du réseau tout en conservant un accès centralisé aux services Internet et aux ressources accessibles via VPN.
À titre d'exemple, un site peut séparer les utilisateurs de l'entreprise, les visiteurs, les équipements de téléphonie et les appareils IoT dans des segments LAN distincts. Le routeur SD-WAN sert alors de passerelle pour chaque sous-réseau et leur donne accès aux ressources réseau appropriées.