Extension de routage
Dans une configuration standard, les équipements des utilisateurs sont connectés directement au réseau local (LAN) du routeur SD-WAN. Ils partagent ainsi le même sous-réseau IP que le routeur.
Toutefois, certaines architectures réseau comportent un routeur IP supplémentaire entre le routeur SD-WAN et les terminaux utilisateurs. Dans ce cas, les terminaux sont situés sur un ou plusieurs sous-réseaux IP qui ne sont pas directement raccordés au routeur SD-WAN.
Cette architecture est généralement déployée dans les cas suivants :
Lorsqu'un routeur existant doit être conservé après le déploiement du routeur SD-WAN.
Lorsque des routeurs Wi‑Fi assurent la connectivité sans fil des utilisateurs.
Lorsqu'un pare-feu supplémentaire protège un segment réseau dédié ou une zone démilitarisée (DMZ).
Lorsque plusieurs réseaux LAN sont déjà raccordés à une infrastructure de routage locale.
Dans ces scénarios, le routeur SD-WAN et le routeur en aval doivent échanger les informations de routage nécessaires pour permettre l'accès à Internet et aux ressources VPN.
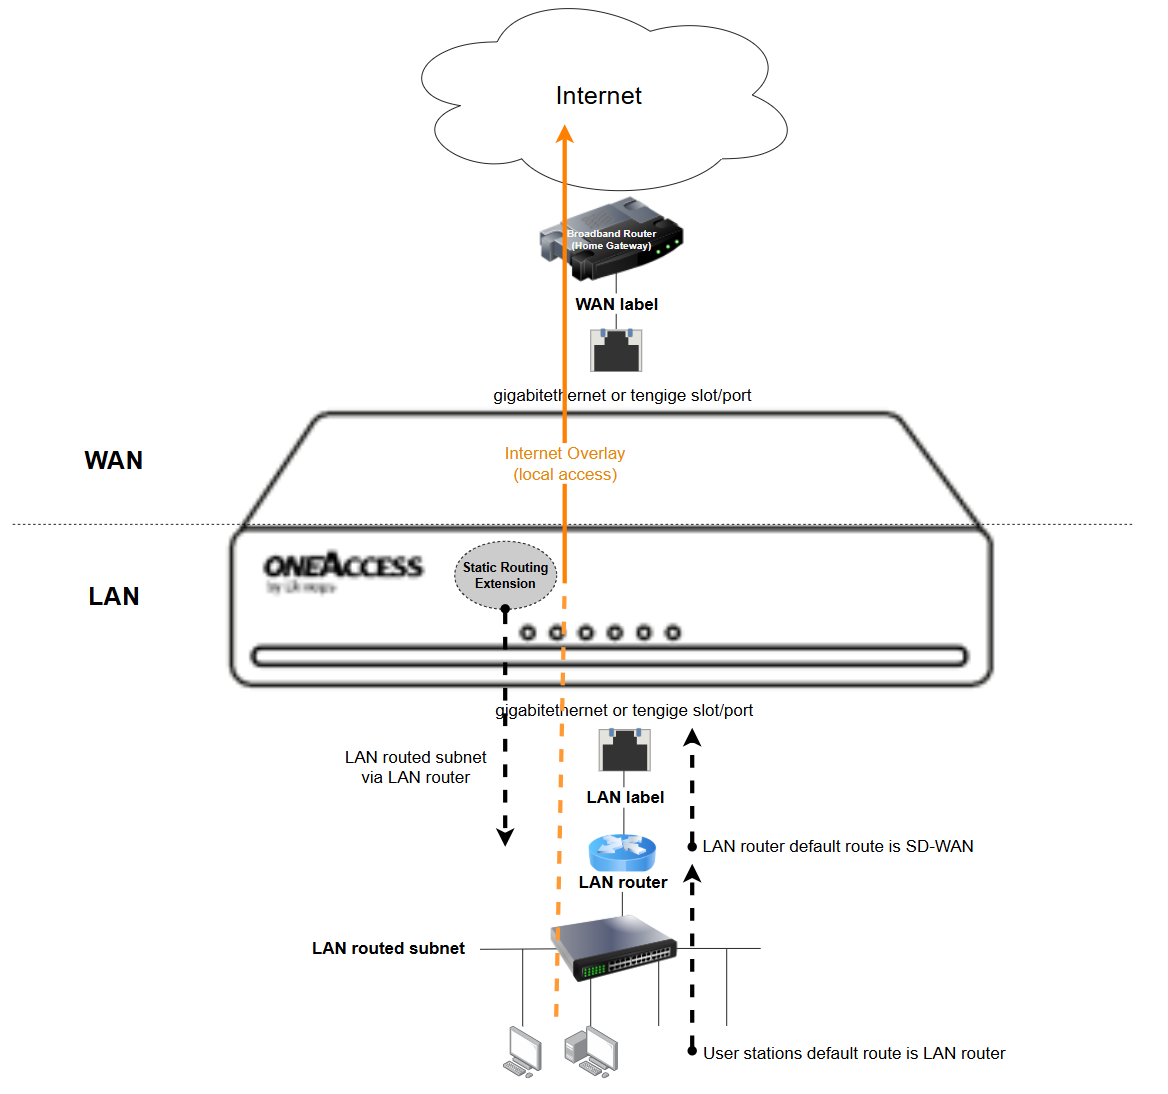
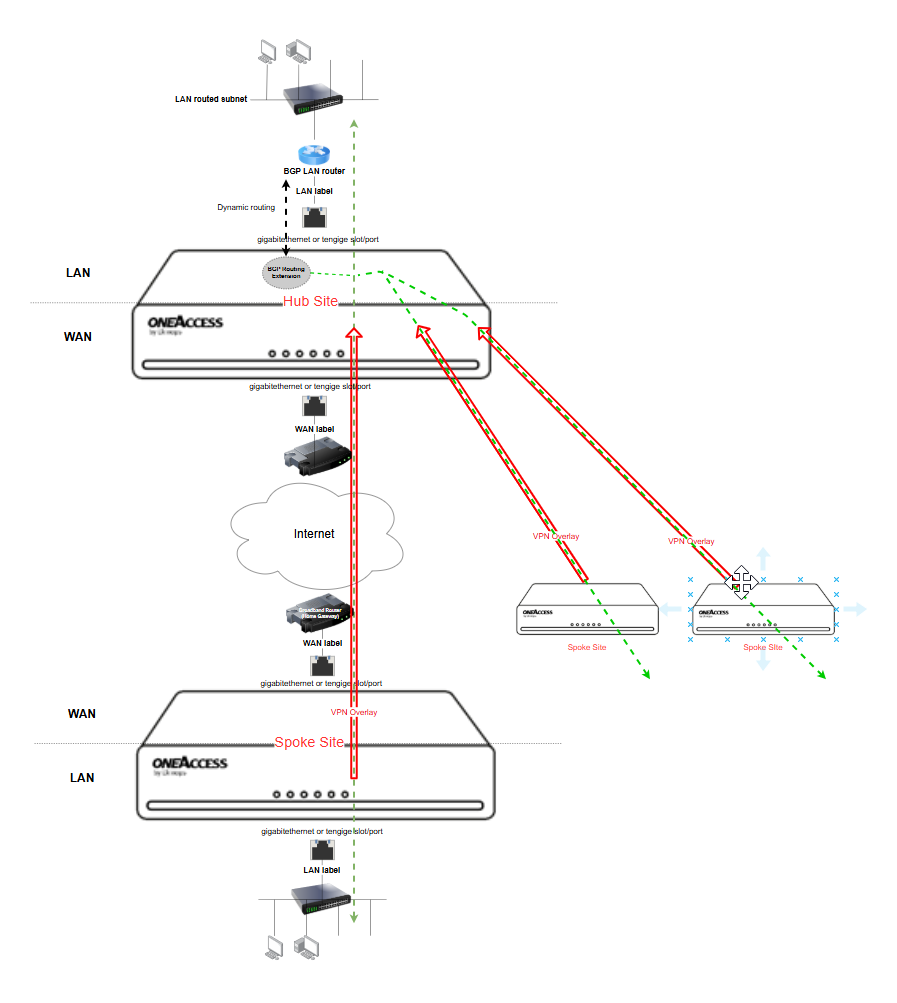
Lorsque des sous-réseaux LAN supplémentaires sont présents derrière un routeur en aval, côté LAN, SD-WAN permet d'étendre le routage LAN afin de les rendre accessibles depuis le reste du domaine SD-WAN. Cette extension peut être mise en œuvre à l'aide de l'une des méthodes suivantes :
Routage statique
Routage dynamique : BGP (Border Gateway Protocol)
Avec le routage statique, l'administrateur définit manuellement les réseaux accessibles via le routeur en aval.
Contrairement aux routes statiques, le BGP permet d'échanger automatiquement les informations de routage entre le routeur SD-WAN et le routeur voisin. Cette méthode est particulièrement adaptée aux environnements réseau de grande envergure ou sujets à des modifications fréquentes.
L'exemple suivant montre une configuration d'extension du routage basée sur des routes statiques.
 |
L'exemple suivant illustre une extension de routage utilisant le protocole BGP.
 |
Une fois que ces sous-réseaux LAN supplémentaires ont été identifiés via le routage statique ou le protocole BGP, ils font partie intégrante du domaine réseau.
Par conséquent, les équipements situés sur des réseaux LAN non directement connectés peuvent communiquer avec :
des ressources Internet accessibles via les overlays Internet
des ressources situées sur des sites distants et accessibles via les overlays VPN
des services hébergés dans les centres de données ou au siège social
Lorsqu'un overlay VPN est déployé, les routes LAN apprises sur chaque site sont automatiquement partagées avec les autres sites via l'infrastructure SD-WAN, sous réserve que les sites soient reliés par un overlay. Les utilisateurs et les services peuvent ainsi communiquer de manière transparente sur l'ensemble du réseau d'entreprise.
Exemples de cas d'utilisation
Cette fonctionnalité est particulièrement utile lorsque l'entreprise souhaite conserver son infrastructure de routage existante ou lorsque les utilisateurs et les services sont répartis sur plusieurs réseaux LAN situés derrière le routeur SD-WAN.
Cela permet à la solution SD-WAN de s'intégrer à l'architecture réseau existante sans exiger que tous les équipements soient connectés directement au routeur SD-WAN.