Réseau privé virtuel (VPN)
Grâce au SD-WAN, des sites répartis sur différents emplacements géographiques peuvent communiquer en toute sécurité via Internet. Les utilisateurs et les services bénéficient ainsi d'une connectivité comparable à celle d'un réseau privé unique.
Cette fonctionnalité repose sur un réseau privé virtuel (VPN) qui établit des tunnels chiffrés entre les sites via l'Internet public. Ces tunnels assurent la confidentialité des données en transit et permettent un accès sécurisé aux ressources réparties sur différents emplacements.
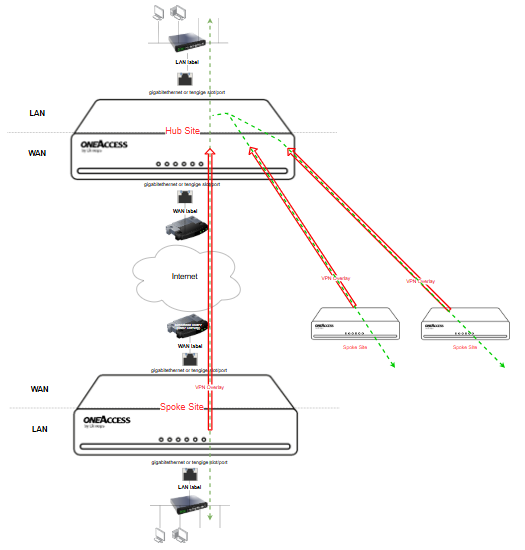
Dans sa forme la plus courante, le déploiement VPN adopte une architecture hub-and-spoke.
Dans cette architecture :
Le hub joue le rôle de site central du VPN.
Les sites spokes établissent des tunnels VPN vers le hub.
Les sites spoke peuvent accéder aux ressources hébergées sur le site hub.
Les sites spoke peuvent également communiquer entre eux par l'intermédiaire du hub.
Une architecture typique repose sur des succursales configurées comme sites spoke et sur un centre de données jouant le rôle de hub central. Ce choix n'est toutefois pas obligatoire : tout site peut être désigné comme hub selon les besoins de connectivité et de routage.
Pour permettre la communication entre les sites, il est nécessaire de créer un overlay VPN de type hub-and-spoke et de l'associer aux sites qui doivent communiquer entre eux au niveau du réseau local.
L'exemple suivant illustre la topologie d'un réseau privé virtuel (VPN).
 |
Licences requises
L'utilisation de la fonctionnalité VPN Overlay requiert une licence SD-WAN Xpress.