Règles de trafic multi-overlay
Un site peut en même temps utiliser plusieurs overlays pour répondre à différentes exigences en matière de routage du trafic et de sécurité.
Parmi les exemples courants, on peut citer :
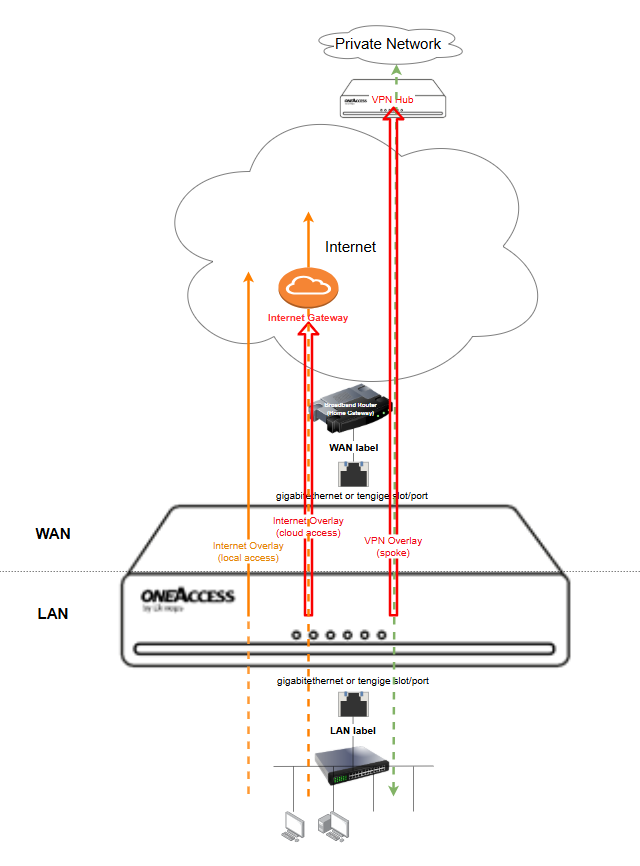
un accès direct à Internet pour les applications et services de confiance qui nécessitent le chemin le plus court vers les ressources Internet.
un cloud Internet sécurisé pour le trafic Internet devant être inspecté par une passerelle de sécurité hébergée dans le cloud.
un VPN pour l'accès aux ressources privées hébergées dans un centre de données ou au siège social (communication de type spoke-to-hub).
un VPN pour les communications privées entre les différents sites d'une même entreprise (communication de type spoke-to-spoke).
Dans un même déploiement, différents chemins de transport et différentes exigences métier peuvent désormais coexister au sein d'un même overlay. Le trafic est acheminé vers l'overlay le mieux adapté en fonction des exigences métier et de sécurité.
Un routeur SD-WAN peut participer à plusieurs overlays réseau dans une même architecture. Le nombre de tunnels VPN pris en charge dépend toutefois du modèle du routeur ainsi que des ressources système disponibles.
Les règles de trafic d'overlay contrôlent la manière dont les flux sont acheminés dans le réseau. Pour chaque flux, elles déterminent l'overlay à utiliser en s'appuyant sur des critères tels que l'origine et la destination du trafic, l'application utilisée ou le service concerné.
Dans une architecture à overlays multiples, les règles de trafic doivent être définies et priorisées avec soin. Une règle trop générale ou disposant d'une priorité inadaptée peut capturer certains flux et les acheminer vers un overlay non prévu.
Les schémas suivants illustrent un déploiement combinant plusieurs overlays :
 |
Conception et priorisation des règles de trafic
Dans une architecture à overlays multiples, les règles de trafic doivent être suffisamment précises pour orienter chaque flux vers l'overlay approprié.
Veillez à vérifier les critères de correspondance et l'ordre de priorité des règles afin de garantir un acheminement conforme du trafic Internet, du trafic de sécurité cloud et du trafic VPN.